Na ekranie otwiera się zwykła strona internetowa w Chrome. Nikt nic nie klika, nic się nie pobiera. Po chwili na pulpicie Windowsa wyskakuje kalkulator. W świecie bezpieczeństwa to klasyczny dowód zwycięstwa: jeśli strona potrafi uruchomić kalkulator, potrafi uruchomić wszystko. Firma XBOW opisała, jak do tego doszła, 13 października. Najważniejsza w tej historii nie jest sama dziura, tylko kalendarz. Badacze z pomocą agentów AI zbudowali cały łańcuch w sześć dni, od niedzieli 2 sierpnia do piątku 7 sierpnia, gdy zespół siedział w Las Vegas na konferencjach Black Hat i DEF CON.
Google zapłacił im za to 250 tys. dolarów. To najwyższa stawka za pełny łańcuch na Chrome'a według zasad programu nagród, które Google wprowadził w kwietniu 2026 roku, i według XBOW pierwsza taka wypłata. Z publicznego trackera Chromium wynika, że inżynier Google odtworzył atak, a komisja nagród zatwierdziła wypłatę 31 sierpnia.
Trzy dziury, jedna strona
Pełny łańcuch, po angielsku full chain, to atak, który przechodzi przez wszystkie zabezpieczenia przeglądarki naraz. Chrome ma ich kilka warstw, więc jedna dziura nie wystarcza. XBOW połączył trzy nieznane wcześniej błędy:
- w Maglevie, kompilatorze optymalizującym silnika JavaScript V8 - dawał odczyt i zapis w obrębie piaskownicy V8,
- w dekoderze animowanych obrazów WebP - pozwalał zapisać dane poza tą piaskownicą,
- w Crashpadzie, systemie raportowania awarii - zamieniał pojedynczy zapis w wykonanie dowolnego kodu poza piaskownicą procesu.
Efekt: samo załadowanie strony w Chrome na Windowsie dawało napastnikowi komputer. XBOW szacuje, że przed poprawkami narażonych było około miliarda użytkowników Chrome'a na Windowsie. Google załatał wszystkie trzy błędy w aktualizacjach Chrome 152 z 25 sierpnia i 3 września. Według XBOW nic nie wskazuje, by ktoś wykorzystał je przeciwko prawdziwym użytkownikom.
Brendan Dolan-Gavitt, który prowadził prace, zauważył w technicznym opisie ładną symetrię. Wszystkie trzy błędy polegały na zmianie czegoś, co program uważał za niezmienne: liczby w pamięci, przekazanego bufora z obrazem, zamrożonego procesu. To dokładnie ten rodzaj założeń, w których - jak pisze - modele językowe okazują się zaskakująco dobre w szukaniu wyjątków.
Kto tu właściwie pracował
Firmy chętnie piszą, że „AI znalazła dziurę”. W tym przypadku warto być precyzyjnym. Agenci działali na publicznie dostępnym modelu OpenAI GPT-5.6 Sol, w kilku równoległych kampaniach, z których każda miała wąski cel. Przeszukiwali kod źródłowy Chromium, testowali hipotezy, budowali dowody koncepcji i kolejne etapy exploita.
Ludzie - zespół w składzie Brendan Dolan-Gavitt, Andrés Luksenberg, Baul Lee i Willem Pinckaers - wybierali cele, dawali kontekst, podważali wyniki agentów i decydowali, które kawałki połączyć. Bez nich łańcucha by nie było. Ale bez agentów nie powstałby w tydzień.
Sześć dni i 40 tysięcy dolarów to niewiele, gdy na końcu czeka łańcuch na Chrome'a. Poprzeczka jest znacznie niżej. Bronicie się stosownie.
Tak, w moim tłumaczeniu, kończy swój opis Dolan-Gavitt. Rachunek za API OpenAI w ciągu tych sześciu dni XBOW szacuje na około 40 tys. dolarów. Porównanie z przeszłością robi wrażenie. Według Dolan-Gavitta przed erą modeli językowych pełny łańcuch na Chrome'a zajmował czteroosobowemu zespołowi 6-9 miesięcy. Pierwsze zgłoszenie XBOW powstało w dwa miesiące. Nagrodzone - w sześć dni.
Historia ma też dramatyczny zwrot. Pierwszy łańcuch zespołu przepadł, bo jeden z wykorzystanych błędów Google znał już wcześniej z własnych badań. Dolan-Gavitt pisze o „bardzo stresujących kilku godzinach”, w czasie których podmienili ten etap na zapasowy, oparty na błędzie WebP. Uratowała ich modułowa budowa exploita. Wniosek XBOW: przy tylu ludziach i maszynach szukających dziur kolizje są nieuniknione, chyba że wnosi się coś więcej niż sam model.
Google płaci, broker zapłaciłby więcej
Google publicznie milczy. Komentarz do sprawy to w zasadzie wpisy w trackerze, notatki wydań, w których Dolan-Gavitt figuruje jako znalazca błędów, i sama wypłata. Media wychwyciły przy okazji drobną rozbieżność: w ogłoszeniu XBOW numer CVE-2026-85045 przypisano błędowi WebP, podczas gdy Google i techniczny opis samego XBOW przypisują go błędowi w V8.
Głośniej mówiło OpenAI. Greg Brockman pochwalił się wynikiem na X, a Clint Gibler, szef badań nad cyberbezpieczeństwem w OpenAI, stwierdził, że firma chce pomóc obrońcom szybciej znajdować i łatać krytyczne podatności.
Jest tu jednak niewygodna liczba. Serwis CyberInsider przypomniał, że broker exploitów Crowdfense reklamuje skup łańcuchów na Chrome'a na komputery za nawet 1,5 mln dolarów, sześć razy więcej niż Google. Skoro sześć dni pracy i 40 tys. dolarów za API wystarcza na produkt wart na szarym rynku siedmiocyfrową kwotę, rachunek ekonomiczny dla mniej uczciwych zespołów jest prosty.
Reklama, która infekuje
Dwa dni po publikacji XBOW, 15 października, Citizen Lab z Uniwersytetu w Toronto pokazał, jak taki exploit może trafić do ofiary. Raport „Exposing AdFection” to według autorów pierwsze publiczne techniczne potwierdzenie, że najemnicze oprogramowanie szpiegujące instalowano bez żadnego kliknięcia przez targetowane reklamy internetowe.
W centrum sprawy jest izraelska firma Discover-Tech i jej platforma Controlium. Mechanizm opisany przez Citizen Lab i współpracującą firmę Confiant wygląda tak:
- reklama zawiera mały skrypt, który łączy się z serwerem Discover-Tech i sprawdza adres IP oraz identyfikatory reklamowe urządzenia,
- zdecydowana większość widzów nie dostaje nic, reklama jest zwykłą reklamą,
- wybrany cel otrzymuje kod JavaScript prowadzący do serwera weryfikującego Candiru, a potem do serwera dowodzenia,
- do infekcji wystarczy wyświetlenie reklamy, nawet w tle.
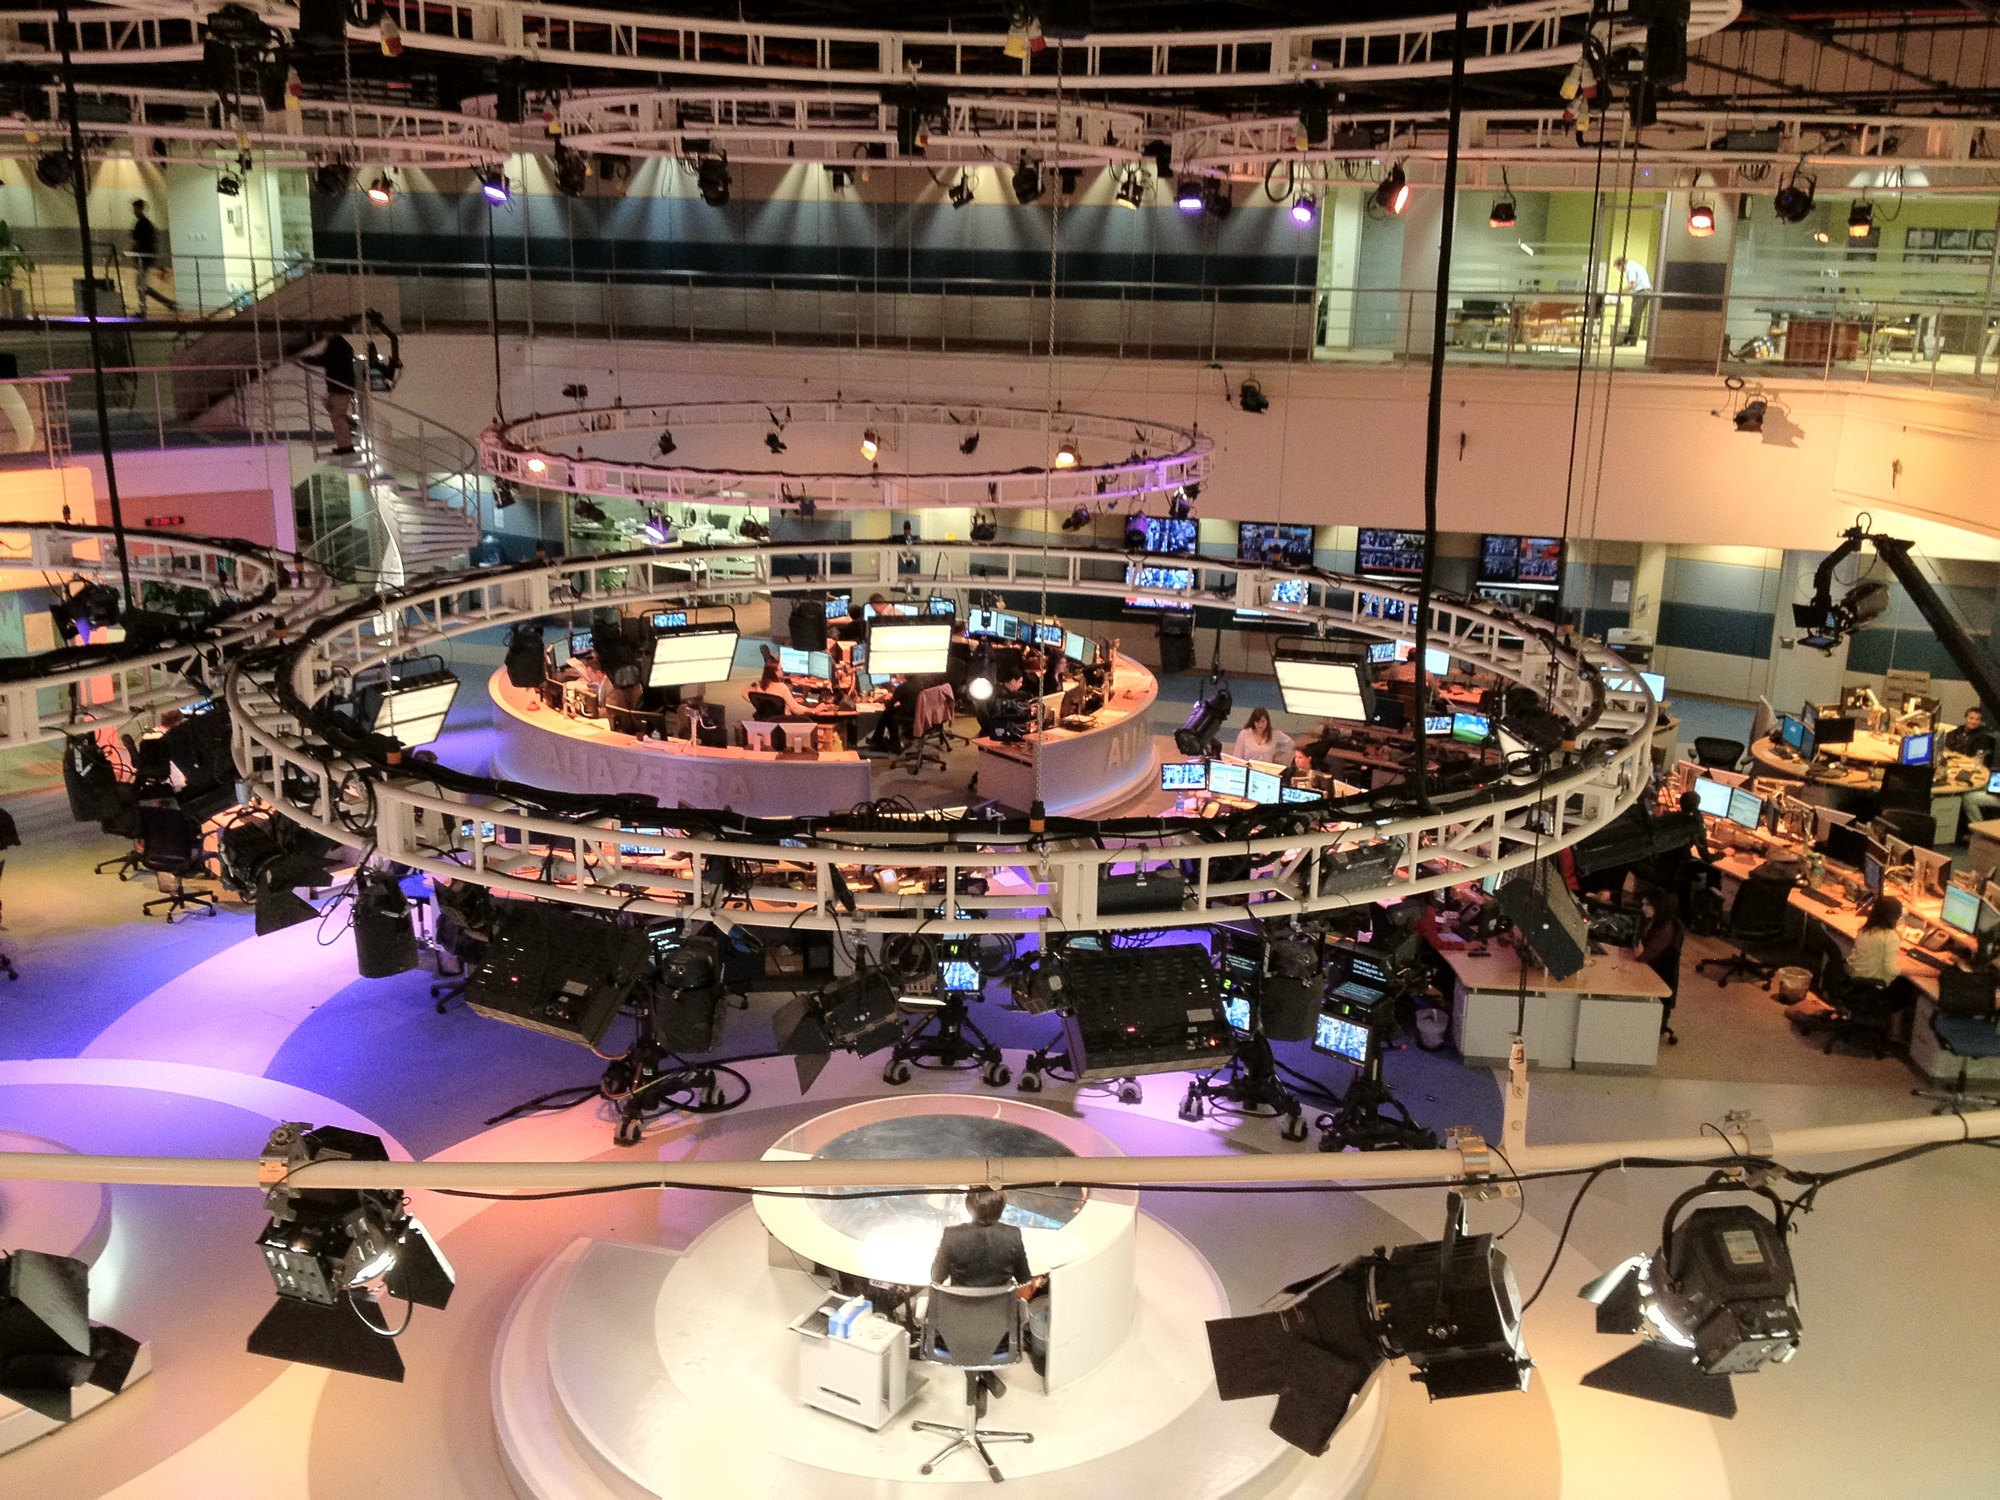
Ofiarami było co najmniej 45 urządzeń z Windowsem w Al Jazeerze, atakowanych w latach 2024-2025. Citizen Lab z wysoką pewnością przypisuje atak Candiru, izraelskiej firmie działającej dziś jako Integrity Labs, i uznaje go za nowszą wersję łańcucha Candiru przechwyconego w 2021 roku. Którego rządu to robota, raport nie podaje.
Skala samej sieci reklamowej jest dużo większa niż lista ofiar. Badacze odzyskali z publicznie dostępnych systemów Discover-Tech 3,77 mld ofert w aukcjach reklamowych z okresu od marca do czerwca 2026. Reklamy wyświetlały się na ponad 120 tys. stron i ponad 75 tys. aplikacji na Androida i iOS, w 161 krajach, także w sieciach NATO, ONZ, instytucji unijnych i - według Confianta - Departamentu Obrony USA. Citizen Lab zastrzega, że wyświetlenie reklamy nie dowodzi infekcji.
„Pierwszy raz mamy konkretny dowód techniczny, że ten proces działa” - mówił TechCrunchowi Bill Marczak. Po ujawnieniu wyników Google odciął Discover-Tech od swoich giełd reklamowych, IAB Europe usunęło firmę z rejestru dostawców, Beeswax ją wyrzucił, Vungle wstrzymał dostęp, a Eskimi zablokował konta. Discover-Tech i Candiru nie odpowiedziały na pytania.
Dwie połowy jednego problemu
Te dwie historie nie są ze sobą powiązane, ale razem składają się w niepokojącą całość. XBOW pokazał, że zbudowanie łańcucha exploitów, który dawniej był projektem na pół roku, tanieje do poziomu budżetu średniej firmy. Citizen Lab pokazał, że dostarczenie takiego łańcucha konkretnej osobie można zlecić przez zwykłą aukcję reklamową, w której nikt nie sprawdza, kto i po co kupuje odsłony.
Branża reklamowa, jak ujął to Jerome Dangu z Confianta, nauczyła się bronić przed oszustami szukającymi pieniędzy, ale nie przed inwigilacją. Przeglądarki nauczyły się łatać szybko, ale napastnicy właśnie dostali do ręki narzędzie, które pracuje bez przerwy i nie bierze urlopu.
Wniosek dla zwykłego użytkownika jest nudny i dlatego ważny. Aktualizować Chrome'a od razu, a nie „przy okazji”. Jeśli wykonuje się zawód, który kogoś może interesować - dziennikarz, urzędnik, aktywista - wyłączyć identyfikator reklamowy w telefonie i zainstalować blokadę reklam. W 2026 roku to już nie kwestia wygody, tylko higieny.
Źródła (9)
- XBOW Built a Chrome Full-Chain Exploit Affecting a Billion Users in Six Days - XBOW, 13.10.2026
- Zero to Calc in Six Days: Inside XBOW's Chrome Full Chain - XBOW, 13.10.2026
- Researchers Used a Public OpenAI Model to Build a $250,000 Chrome Full-Chain Exploit in Six Days - The Hacker News, 10.2026
- XBOW used GPT-5.6 Sol to build a $250,000 Chrome exploit in six days - The Next Web, 10.2026
- Google pays $250K bounty for AI-assisted Chrome exploit built in six days - CyberInsider, 14.10.2026
- Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware - The Citizen Lab, 15.10.2026
- Governments are hacking people with „zero-click” spyware by showing them online ads - TechCrunch, 15.10.2026
- AdFection: How mercenary spyware invades victims' devices through targeted advertising - CyberScoop, 10.2026
- Citizen Lab Traces Zero-Click Candiru Spyware Infections at Al Jazeera to Targeted Online Ads - The Hacker News, 10.2026